
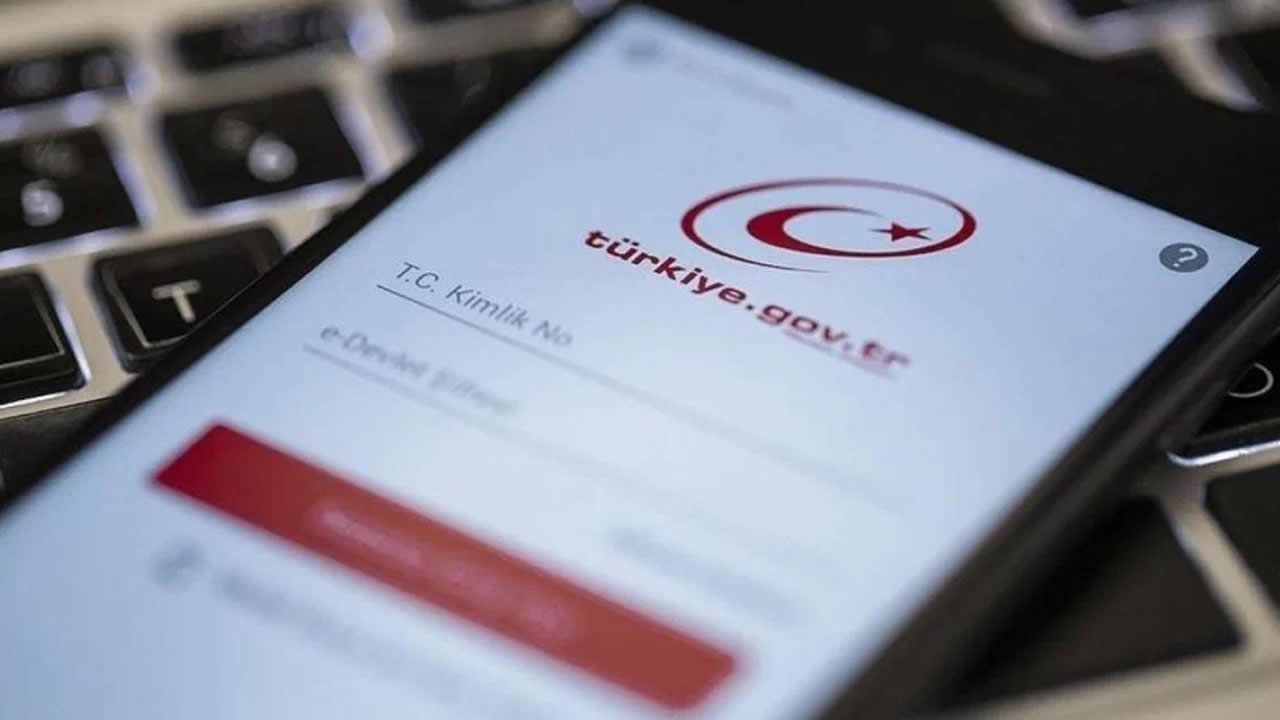
Dünya genelinde milyonlarca internet sitesinin altyapısında kullanılan PHP yazılımında iki kritik güvenlik açığı tespit edildi. Siber saldırganların bazı sistemlere şifre kullanmadan erişebilmesine imkân tanıyabilecek açıklar üzerine Türkiye'de de harekete geçildi. Siber Güvenlik Başkanlığı, vatandaşların merak ettiği e-Devlet Kapısı'nın güvenlik durumuna ilişkin açıklama yaptı.
ŞİFRE OLMADAN SİSTEMLERE GİREBİLİYORLAR!
İnternet siteleri ve kurumsal uygulamalarda yaygın olarak kullanılan PHP yazılımında ortaya çıkan güvenlik açıkları, dünya genelinde siber güvenlik gündeminin ilk sıralarına yerleşti.
"PHP2Shell" olarak adlandırılan iki kritik açık, belirli koşullarda saldırganların kullanıcı adı veya şifreye ihtiyaç duymadan savunmasız sunucularda zararlı kod çalıştırabilmesine olanak sağlayabiliyor.
CVE-2026-109618 ve CVE-2026-109619 kodlarıyla tanımlanan açıkların her birine, uluslararası güvenlik derecelendirme sisteminde 10 üzerinden 9,2 puan verildiği bildirildi.
Bu durum, gerekli önlemleri almayan internet siteleri ve kurumsal sistemler açısından ciddi güvenlik riskleri oluşturuyor.
E-DEVLET'TE GÜVENLİK AÇIĞI VAR MI?
Dünya genelinde ortaya çıkan siber güvenlik tehdidinin ardından Türkiye'de milyonlarca kişinin kullandığı e-Devlet Kapısı'nın etkilenip etkilenmediği merak konusu oldu.
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, konuya ilişkin yaptığı açıklamada, e-Devlet altyapısında kapsamlı teknik incelemeler gerçekleştirildiğini duyurdu.
69 milyondan fazla kullanıcıya hizmet veren sistemde yapılan kontrollerde, kamu hizmetlerinin güvenliğini veya sürekliliğini olumsuz etkileyecek herhangi bir soruna rastlanmadığı belirtildi.
Başkanlık, vatandaşların e-Devlet hizmetlerinden normal şekilde yararlanmaya devam edebileceğini bildirdi.
E-DEVLET NASIL KORUNUYOR?
Yapılan açıklamada, e-Devlet Kapısı'nın güvenlik altyapısına ilişkin ayrıntılara da yer verildi.
Sistemin, vatandaşlara ait bütün verileri tek bir noktada toplamak yerine ilgili kamu kurumlarıyla güvenli bağlantılar üzerinden çalıştığı ifade edildi.
Çok katmanlı koruma sistemleri ve günün her saati sürdürülen teknik takip sayesinde olası siber tehditlerin erken aşamada tespit edilmesinin hedeflendiği kaydedildi.
WORDPRESS KULLANAN İNTERNET SİTELERİ DİKKAT!
Ortaya çıkan güvenlik açıkları yalnızca kamu kurumlarını değil, özel şirketleri ve internet sitesi yöneticilerini de yakından ilgilendiriyor.
PHP altyapısından yararlanan WordPress, Joomla ve Drupal gibi popüler içerik yönetim sistemleri de olası riskler nedeniyle gündeme geldi.
Ancak bu sistemlerle hazırlanan her internet sitesinin tehlikede olduğu anlamı çıkarılmaması gerektiği vurgulanıyor.
Güvenlik riski, kullanılan PHP sürümüne, sunucu yapılandırmasına ve gerekli güncellemelerin yapılıp yapılmadığına göre değişiklik gösteriyor.
Uzmanlar, internet sitesi sahiplerinin yalnızca tema veya eklentilerini değil, sunucu altyapılarını da kontrol etmeleri gerektiğine dikkat çekiyor.
AMAZON VE CLOUDFLARE'DA SALDIRI HAREKETLİLİĞİ
Güvenlik açıklarının gündeme gelmesiyle birlikte uluslararası teknoloji şirketlerinin tespit ettiği şüpheli trafik de dikkat çekti.
Aktarılan bilgilere göre Amazon, 17 Ekim'de bazı saldırı girişimlerini kayıtlara geçirdi. Cloudflare tarafında da söz konusu güvenlik açıklarıyla ilişkilendirilen saldırı trafiği gözlemlendi.
Bununla birlikte saldırı girişimlerinin tespit edilmesi, şirketlerin sistemlerine başarıyla sızıldığı anlamına gelmiyor.
Söz konusu girişimler sonucunda veri ihlali yaşandığına ilişkin doğrulanmış bir bilgi paylaşılmadı.
KRİTİK YAZILIM GÜNCELLEMELERİ YAYIMLANDI
PHP geliştiricileri, tespit edilen güvenlik açıklarının giderilmesi amacıyla 21 Ekim'de yeni yazılım sürümlerini kullanıma sundu.
Güvenlik güncellemelerinin PHP 8.2.35, 8.3.36, 8.4.27 ve 8.5.12 sürümlerinde yer aldığı bildirildi.
Özellikle internet üzerinden erişilebilen sunucuların güncellenmesi gerektiği belirtilirken, eski yazılım sürümlerinin siber saldırılara karşı daha savunmasız olabileceği ifade edildi.
PHP 8.1 ve daha eski sürümleri kullanan sistemlerin ise desteklenen güncel sürümlere geçirilmesi gerektiği vurgulandı.
SİBER GÜVENLİK BAŞKANLIĞINDAN ACİL UYARI
Cumhurbaşkanlığı Siber Güvenlik Başkanlığı, kamu kurumları ve özel sektör kuruluşlarına yazılım altyapılarını gecikmeden kontrol etmeleri çağrısında bulundu.
Kurumların mevcut PHP sürümlerini incelemesi, yayımlanan resmî güvenlik yamalarını uygulaması ve kullanım ömrünü tamamlamış bileşenleri yenilemesi istendi.
Ulusal ölçekte sürdürülen güvenlik çalışmalarında Siber Olaylara Müdahale Ekipleri (SOME) ile koordineli hareket edildiği belirtildi.
Ayrıca olası saldırı girişimlerinin erken belirlenebilmesi amacıyla ağ taramalarının ve teknik izleme faaliyetlerinin 7 gün 24 saat devam ettiği açıklandı.
VATANDAŞLARIN KİŞİSEL VERİLERİ TEHLİKEDE Mİ?
PHP yazılımında tespit edilen güvenlik açıkları, doğrudan internet sitelerinin sunucu altyapılarını ilgilendiriyor.
Savunmasız sistemlere yönelik başarılı bir saldırı, bu sistemlerde tutulan bilgilerin ele geçirilmesine veya hizmetlerin aksamasına yol açabilir.
Ancak güvenlik açığının bulunması, vatandaşların kişisel verilerinin çalındığı anlamına gelmiyor.
Siber Güvenlik Başkanlığının paylaşılan açıklamasında, Türkiye'deki kamu sistemlerine yönelik başarılı bir siber saldırı ya da e-Devlet kullanıcılarının verilerinin sızdırıldığı yönünde herhangi bir bilgiye yer verilmedi.
Yetkililer, vatandaşların e-Devlet hizmetlerini kesintisiz kullanabileceğini bildirirken, kurum ve kuruluşların güvenlik güncellemelerini geciktirmemesi gerektiğinin altını çizdi.